Viron tietoturvastandardin käyttöönotto Atlassianin tuotteilla
Viron tietoturvastandardi (opens in a new tab) (E-ITS) on vironkielinen ja Viron lainsäädännön mukainen tietoturvan viitekehys, jonka tavoitteena on kehittää ja parantaa sekä Viron julkisen sektorin organisaatioiden että yksityisten yritysten tietoturvan tasoa.
Tässä artikkelissa tutustumme tarkemmin E-ITS-standardiin ja kerromme kuvitteellisen prosessin avulla, miten standardi voidaan ottaa käyttöön Atlassianin tuotteilla.
Kyberturvallisuus digitaalisen valtion perustana
Kuten Viron tietojärjestelmäviraston (RIA) pääjohtaja Margus Noormaa on todennut, kyberturvallisuus on digitaalisen valtion perusta.
Virossa käytettiin vuoteen 2022 asti tietoturvajärjestelmää (ISKE), joka tarjosi valtion ja kuntien viranomaisille ohjeita tietokantojen tietoturvan varmistamiseen.
Vuonna 2023 voimaan tullut E-ITS perustuu riskilähtöiseen lähestymistapaan ja sisältää konkreettisia toimenpiteitä liiketoimintaprosessien suojaamiseksi.
Vaikka E-ITS on ensisijaisesti pakollinen julkisella sektorilla, myös yksityiset yritykset voivat ottaa standardin käyttöön varmistaakseen palveluidensa turvallisuuden.
”Tärkeintä on, että liiketoiminta jatkuu eikä tietoja vuoda. Tässä standardista voi olla apua”, totesi RIA:n tietoturvatoimenpiteiden osaston johtaja Rain Ojastu kommentoidessaan E-ITS-standardin merkitystä.
Valmistautuminen perustason tietoturvan käyttöönottoon
Organisaatiot, jotka ovat aiemmin ottaneet käyttöön ISKE-järjestelmän, voivat tietoturvaprosessin suunnittelu- ja määrittelyvaiheessa päättää siirtää jo käytössä olevat tekniset tietoturvatoimenpiteet ISKE:stä E-ITS-standardiin.
RIA kuitenkin huomauttaa, että ISKE:n ja E-ITS:n toimenpiteiden vastaavuustaulukko on tarkoitettu ainoastaan tiedoksi. Siksi täysin automaattista siirtymistä ei suositella toimenpiteiden välisten erojen vuoksi.
Jos ISKE-järjestelmää ei ole otettu käyttöön järjestelmällisesti, asiantuntijat ovat yleensä suositelleet aloittamaan alusta.
Ensimmäinen tärkeä vaihe E-ITS-toimenpiteiden käyttöönotossa on vastuun määrittäminen organisaation johdon tasolla.
”Ensin on ymmärrettävä, mistä organisaation vaatimukset tulevat ja mitä ne ovat. Seuraavaksi tarvitaan kokonaiskuva omaisuuseristä, minkä jälkeen E-ITS-luettelosta voidaan valita tarvittavat toimenpiteet”, Rain Ojastu kuvailee lyhyesti standardin käyttöönottoa.
Seuraavissa osioissa kerromme tarkemmin, miten nämä vaiheet toteutetaan.
CMDB:n käyttöönotto
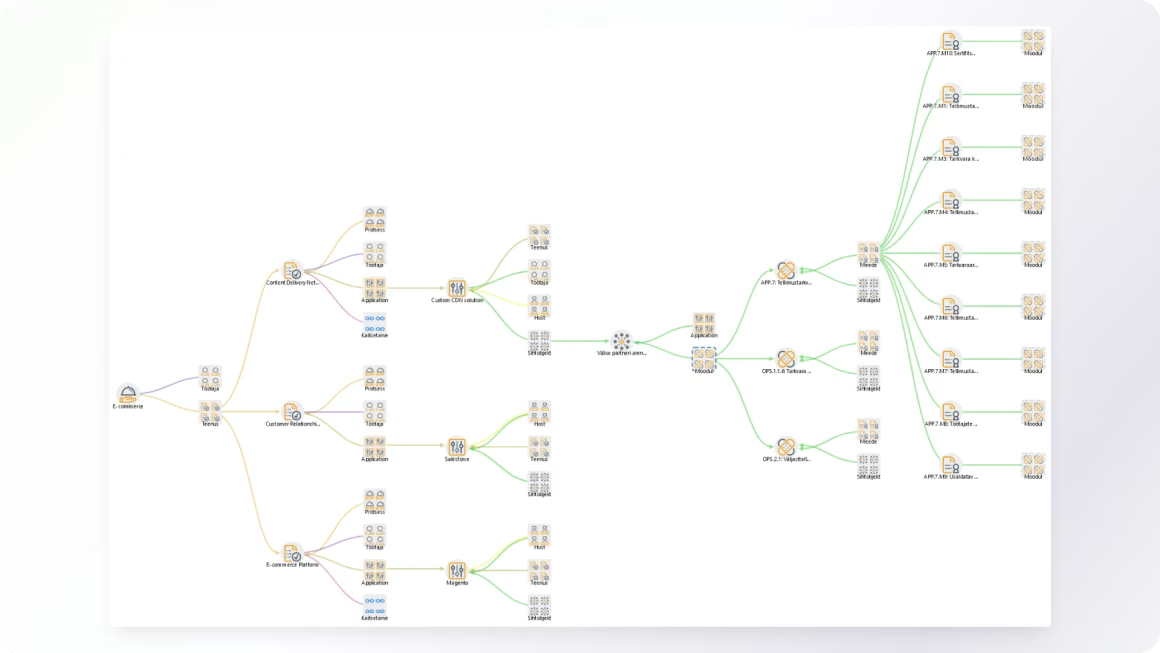
Tietoturvaprosessin alussa, suunnittelu- ja määrittelyvaiheessa, organisaatiot kartoittavat liiketoimintaprosessinsa sekä niiden väliset yhteydet prosesseja tukeviin sovelluksiin ja tietolähteisiin eli omaisuuseriin.
Prosessien ja omaisuuserien kartoittaminen tarkoittaa käytännössä CMDB:n (Configuration Management Database) käyttöönottoa omaisuudenhallintaa varten.
Dokumentoimalla liiketoimintaprosessinsa organisaatiot saavat jäsennellyn kokonaiskuvan prosesseista sekä alustavan käsityksen niissä käytettävistä tiedoista ja palveluista.
Kattava prosessikartoitus on myös tärkeä lähtökohta suojauksen laajuuden määrittämiselle, jota käsitellään tarkemmin seuraavassa osiossa. Kaikki liiketoimintaprosessien toiminnan kannalta välttämättömät IT-järjestelmät, sovellukset, infrastruktuuri, tietoliikenneyhteydet ja muut resurssit on dokumentoitava.
Organisaation tietoturvan kypsyystasosta riippuen CMDB voi olla jo käytössä. Muussa tapauksessa se on perustettava tai sen rakennetta on uudistettava.
On tärkeää huomata, että mitä yksityiskohtaisempi CMDB:n rakenne on, sitä tarkemmin E-ITS-toimenpiteet voidaan kohdistaa.
E-ITS-toimenpiteiden toteuttaminen Jiran ja Assetsin avulla
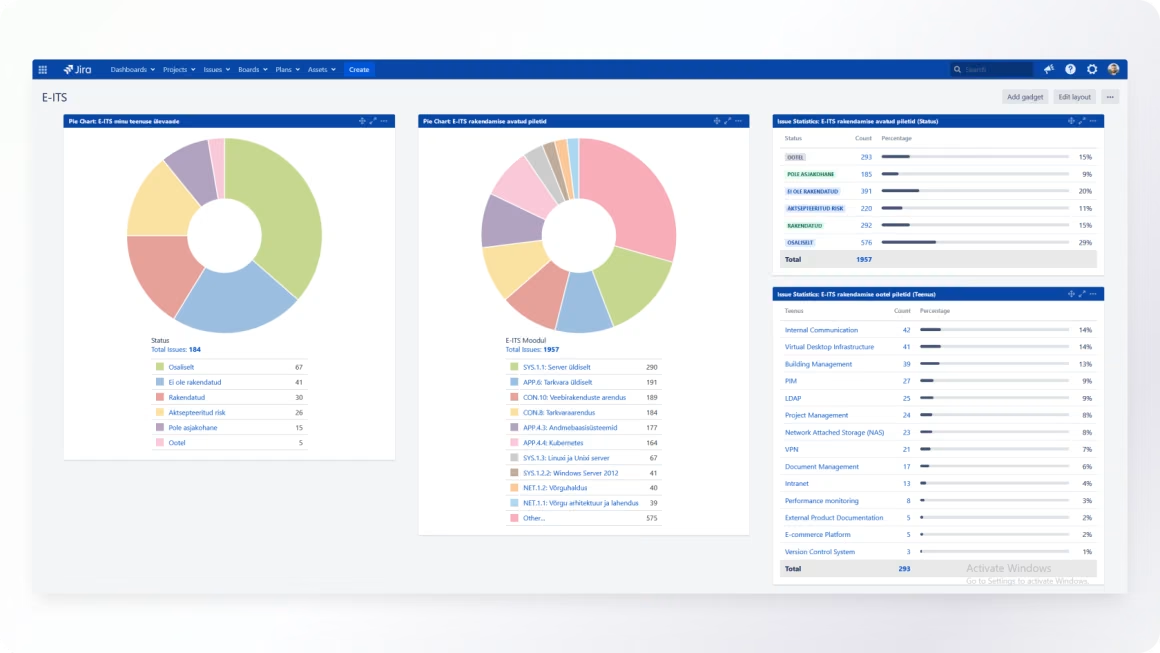
Jira on prosessinhallintatyökalu, jonka avulla voidaan seurata tehtäviä (kuten tietoturvatoimenpiteiden toteuttamista) ja niiden etenemistä.
Assets puolestaan on omaisuudenhallintaa tukeva CMDB-työkalu. Yhdessä nämä kaksi sovellusta soveltuvat hyvin E-ITS-standardin käyttöönottoon.
Jos organisaatio käyttää jo Jiraa, yksi Assetsin merkittävistä eduista omaisuudenhallinnan näkökulmasta on se, että erillisestä sovelluksesta ei tarvitse maksaa. Lisäksi kaikki tiedot sijaitsevat samassa järjestelmässä.
Assets sisältyy ilman lisämaksua Jira Service Management Cloud Premium -tilaukseen, ja se on ollut osa Jira Service Management Data Center -tuotetta versiosta 4.15 lähtien.
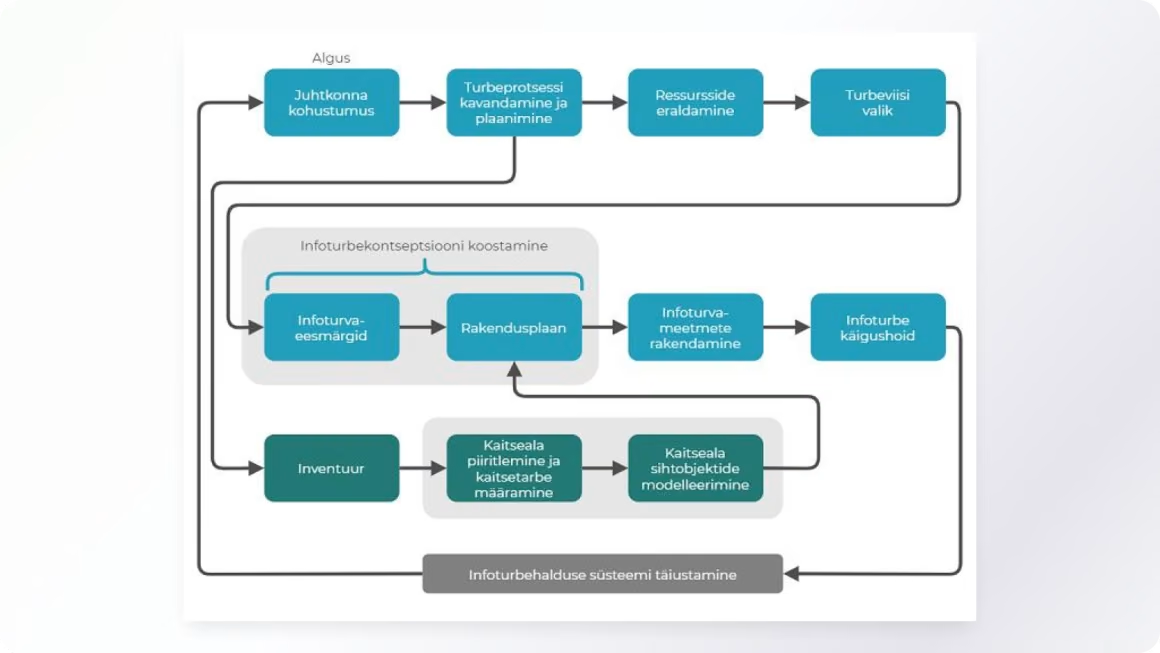
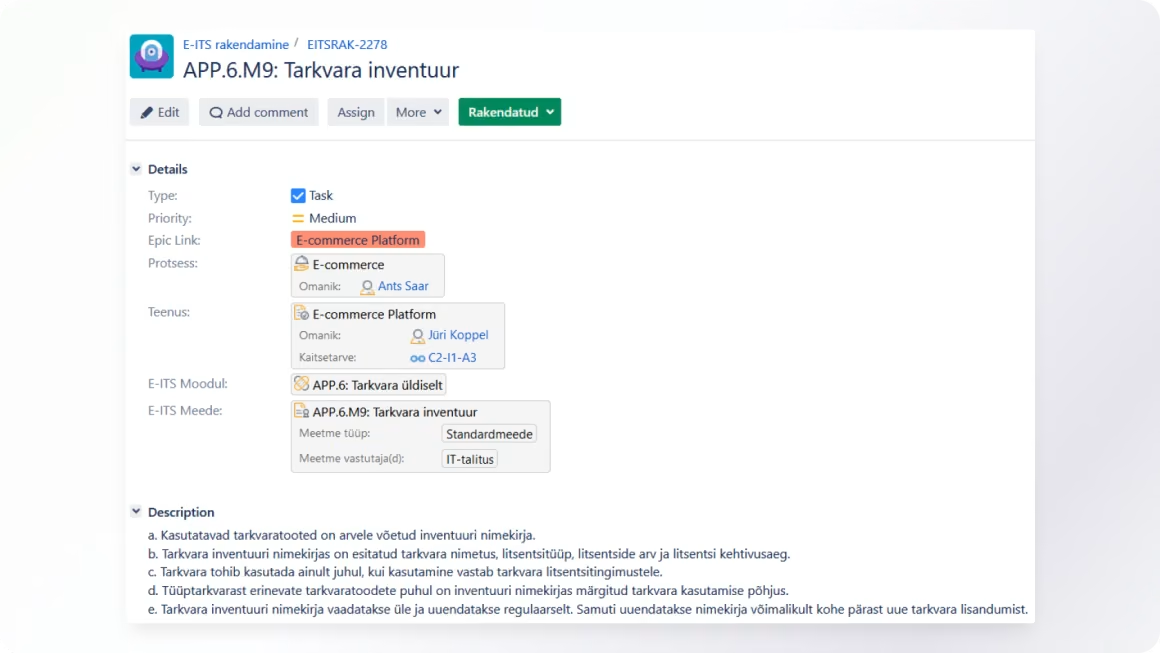
Kuva 1. E-ITS-standardin käyttöönotto-oppaasta peräisin oleva kaavio, joka havainnollistaa standardin käyttöönoton edellyttämiä vaiheita.
Miten tästä eteenpäin?
E-ITS-standardin käyttöönotto voi tuntua monimutkaiselta hankkeelta, mutta ajan ja resurssien panostaminen omaisuudenhallinnan käyttöönottoon luo vahvan perustan standardin tehokkaalle toteuttamiselle.
Hyvin suunniteltu CMDB-rakenne tukee myös monia muita prosesseja, kuten IT-tukea, muutoksenhallintaa ja henkilöstöhallintoa.
Viron tietojärjestelmävirasto (RIA) järjestää myös monipuolisia koulutuksia ja seminaareja, jotka auttavat organisaatioita ymmärtämään standardia syvällisemmin.
Ota rohkeasti yhteyttä meihin ja sovi live-demo, jossa pääset näkemään käytännössä, miten Assets tukee omaisuudenhallintaa ja E-ITS-tietoturvatoimenpiteiden toteuttamista.
Ota yhteyttä

Pysy ajan tasalla uutisistamme ja kiinnostavista projekteistamme
Jaamme tarinoita työstämme ja asiakkaistamme, kerromme designin ja teknologian uusista suunnista ja esittelemme tiimimme ihmisiä. Sisältömme on sekoitus hyödyllistä tietoa, inspiraatiota ja välillä myös hyvää huumoria.