Estijos informacijos saugumo standarto įgyvendinimas naudojant „Atlassian“ produktus
Estijos informacijos saugumo standartas (opens in a new tab) (E-ITS) – tai estų kalba parengta informacijos saugumo sistema, atitinkanti Estijos teisės aktus. Jos tikslas – plėtoti ir gerinti informacijos saugumo lygį tiek Estijos viešojo sektoriaus institucijose, tiek privačiose įmonėse.
Šiame straipsnyje išsamiau susipažinsime su E-ITS standartu ir, remdamiesi hipotetinio proceso pavyzdžiu, paaiškinsime, kaip jį įgyvendinti naudojant „Atlassian“ produktus.
Kibernetinis saugumas – skaitmeninės valstybės pagrindas
Kaip teigė Estijos informacinių sistemų tarnybos (RIA) generalinis direktorius Margus Noormaa, kibernetinis saugumas yra skaitmeninės valstybės pagrindas.
Iki 2022 m. Estijoje buvo naudojama informacijos saugumo sistema (ISKE), kuri valstybės ir savivaldybių institucijoms teikė gaires, kaip užtikrinti jų duomenų bazių informacijos saugumą.
2023 m. įsigaliojęs E-ITS standartas grindžiamas rizika pagrįstu požiūriu ir apima konkrečias verslo procesų apsaugos priemones.
Nors E-ITS pirmiausia yra privalomas viešajam sektoriui, privačios įmonės taip pat gali įgyvendinti šį standartą, siekdamos užtikrinti savo paslaugų saugumą.
„Svarbiausia, kad įmonės veikla nenutrūktų ir nebūtų nutekinti duomenys. Būtent čia standartas gali padėti“, – E-ITS svarbą komentavo RIA Informacijos saugumo priemonių skyriaus vadovas Rain Ojastu.
Pasirengimas įgyvendinti bazines saugumo priemones
Organizacijos, kurios anksčiau įdiegė ISKE sistemą, informacijos saugumo proceso planavimo ir projektavimo etape gali nuspręsti perkelti jau taikomas technines saugumo priemones iš ISKE į E-ITS.
Tačiau RIA pažymi, kad ISKE ir E-ITS priemonių atitikties lentelė skirta tik informaciniams tikslams. Todėl dėl priemonių skirtumų visiškai automatizuotas perėjimas nerekomenduojamas.
Jei ISKE nebuvo įdiegta sistemingai, specialistai paprastai rekomenduoja pradėti nuo pradžių.
Pirmasis svarbus E-ITS priemonių įgyvendinimo žingsnis – atsakomybės nustatymas organizacijos vadovybės lygmeniu.
„Pirmiausia reikia suprasti, iš kur kyla organizacijai taikomi reikalavimai ir kokie jie yra. Tuomet būtina susidaryti bendrą turimo turto vaizdą, kad būtų galima pasirinkti reikiamas priemones iš E-ITS katalogo“, – trumpai standarto įgyvendinimo procesą apibūdina Rain Ojastu.
Tolesniuose skyriuose išsamiau paaiškinsime, kaip atlikti šiuos veiksmus.
CMDB diegimas
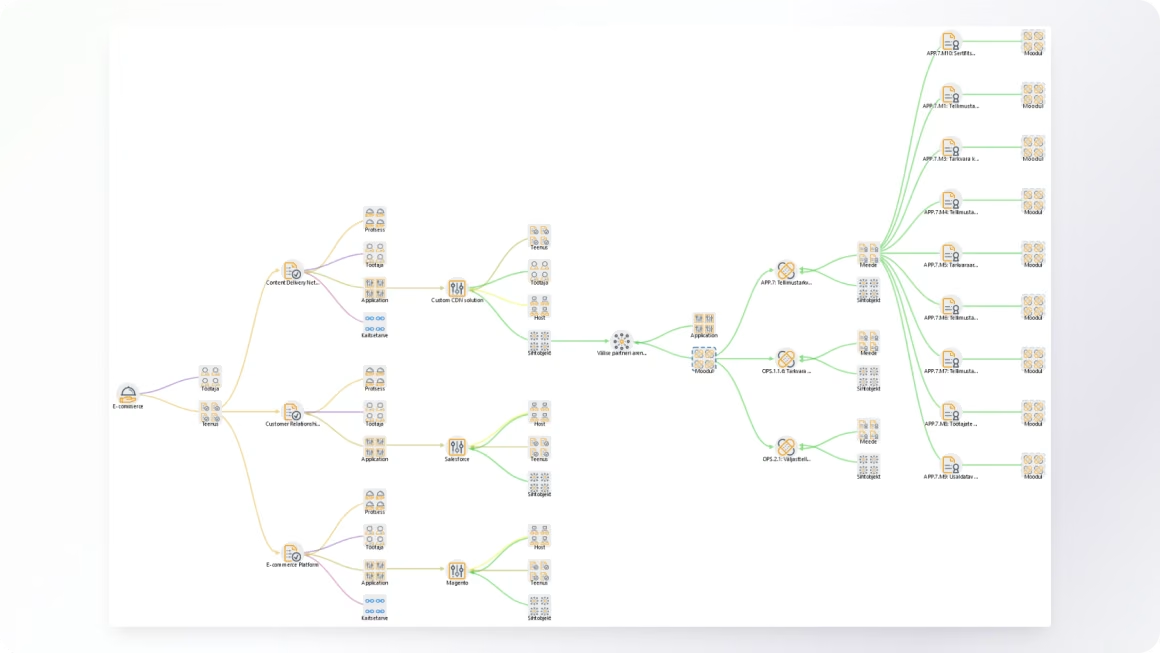
Pradedant informacijos saugumo procesą, planavimo ir projektavimo etape organizacijos nustato savo verslo procesus ir jų sąsajas su šiuos procesus palaikančiomis programomis bei duomenų šaltiniais, arba turto objektais.
Procesų ir turto objektų nustatymas iš esmės reiškia CMDB (Configuration Management Database, konfigūracijos valdymo duomenų bazės) diegimą turto valdymui.
Dokumentuodamos savo verslo procesus, organizacijos įgyja struktūrizuotą jų apžvalgą ir pradinį supratimą apie šiuose procesuose naudojamą informaciją bei paslaugas.
Išsamus procesų nustatymas taip pat yra svarbus pagrindas apsaugos apimčiai apibrėžti (tai išsamiau aptarsime kitame skyriuje). Būtina dokumentuoti visas IT sistemas, programas, infrastruktūrą, ryšio jungtis ir kitus išteklius, reikalingus verslo procesų veikimui.
Priklausomai nuo organizacijos informacijos saugumo brandos lygio, CMDB jau gali būti įdiegta. Priešingu atveju ją reikia sukurti arba pertvarkyti.
Svarbu pažymėti, kad kuo išsamesnė CMDB struktūra, tuo tiksliau galima priskirti E-ITS saugumo priemones.
E-ITS priemonių įgyvendinimas naudojant „Jira“ ir „Assets“
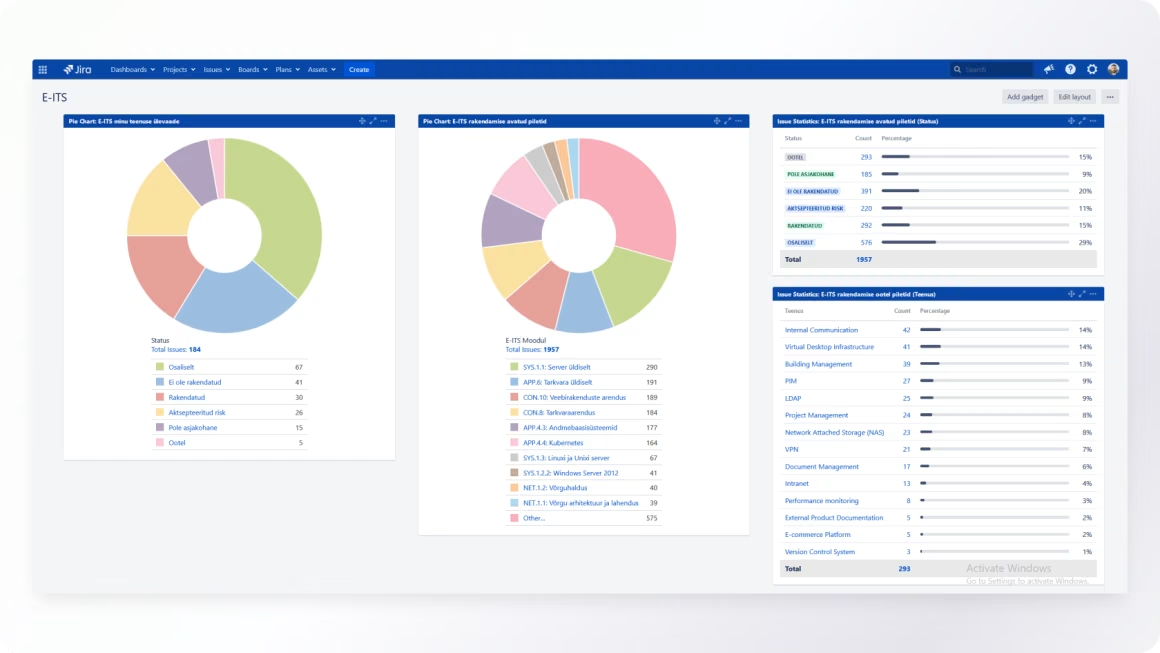
„Jira“ yra procesų valdymo įrankis, skirtas užduotims (pavyzdžiui, saugumo priemonių įgyvendinimui) ir jų vykdymo pažangai stebėti.
„Assets“ yra CMDB įrankis, skirtas turto valdymui. Kartu šios dvi programos puikiai tinka E-ITS standartui įgyvendinti.
Jei organizacija jau naudoja „Jira“, vienas pagrindinių „Assets“ privalumų turto valdymo požiūriu yra tai, kad nereikia papildomai mokėti už atskirą programą. Be to, visi duomenys saugomi vienoje sistemoje.
„Assets“ be papildomo mokesčio įtrauktas į „Jira Service Management Cloud Premium“ planą, o nuo 4.15 versijos jis taip pat yra „Jira Service Management Data Center“ produkto dalis.
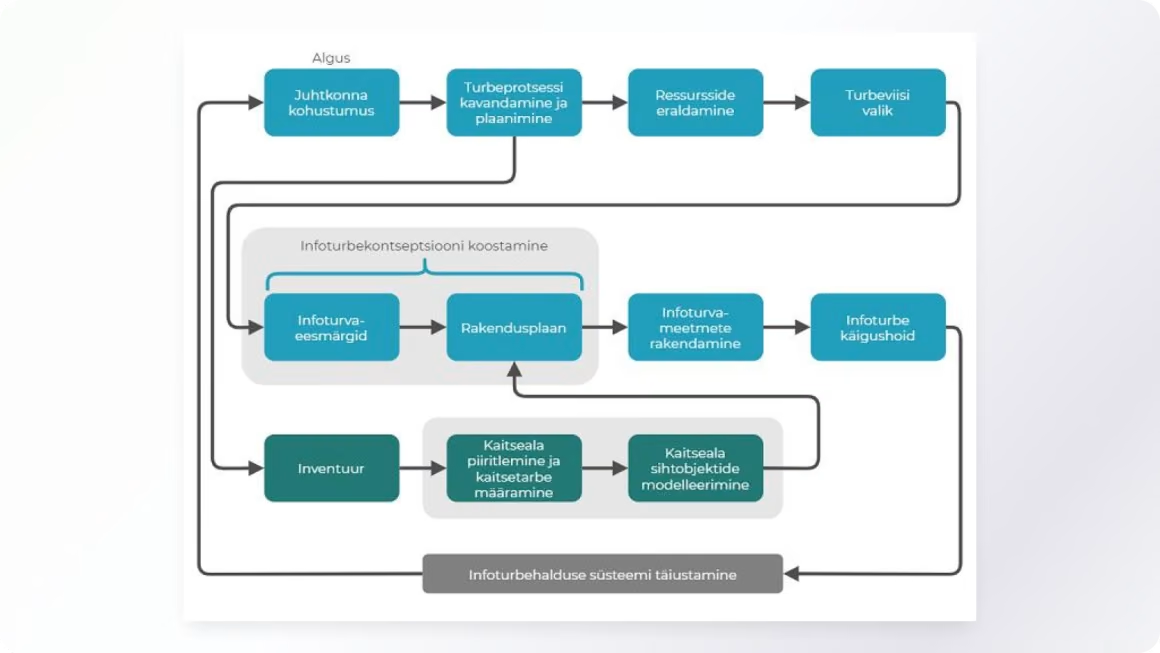
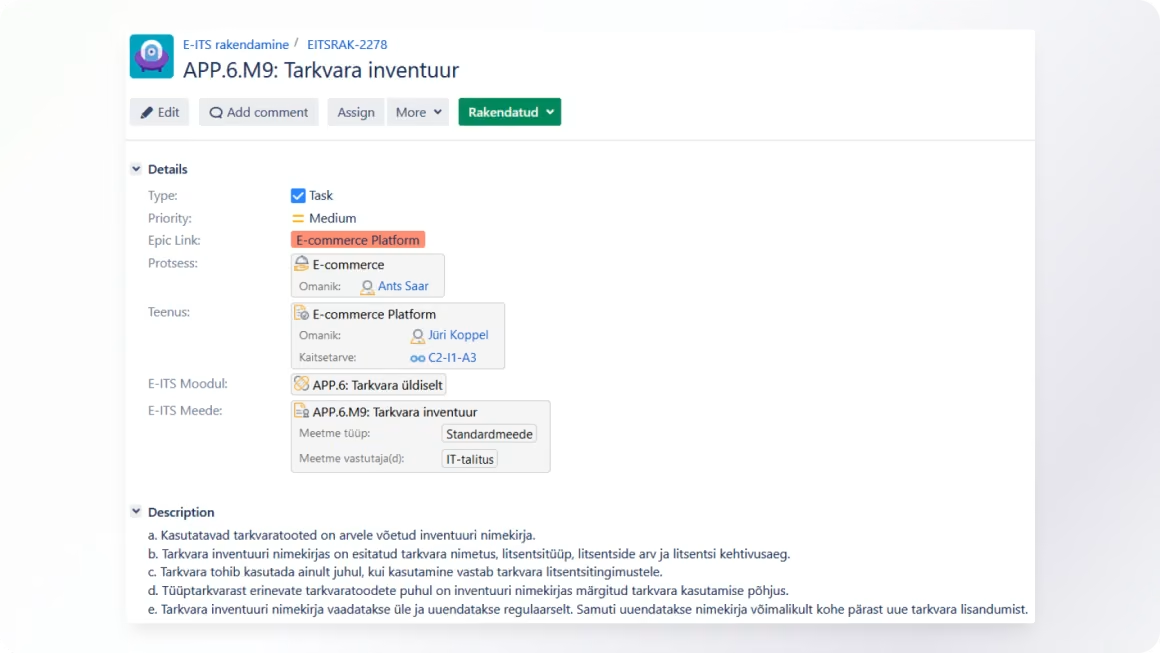
1 pav. E-ITS įgyvendinimo vadovo schema, iliustruojanti veiksmus, reikalingus E-ITS standartui įgyvendinti.
Kokie tolesni žingsniai?
E-ITS standarto diegimas iš pradžių gali atrodyti sudėtingas procesas, tačiau investuojant laiką ir pastangas į turto valdymo diegimą sukuriamas tvirtas pagrindas veiksmingam standarto įgyvendinimui.
Gerai apgalvota CMDB struktūra taip pat padeda palaikyti daugelį kitų procesų, pavyzdžiui, IT pagalbą, pokyčių valdymą ir personalo valdymą.
Estijos informacinių sistemų tarnyba (RIA) taip pat organizuoja įvairius mokymus ir seminarus, padedančius organizacijoms geriau suprasti standarto reikalavimus ir jų taikymą.
Susisiekite su mumis ir susitarkite dėl tiesioginės demonstracijos, kurios metu galėsite praktiškai susipažinti, kaip „Assets“ padeda valdyti turtą ir įgyvendinti E-ITS informacijos saugumo priemones.
Kontaktai

Sekite mūsų naujienas ir įdomius projektus
Dalijamės istorijomis apie savo darbą ir klientus, kalbame apie naujas dizaino ir technologijų tendencijas bei pristatome savo komandos žmones. Mūsų turinys – naudingos informacijos, įkvėpimo ir kartais gero juoko mišinys.